Справжня причина масових блокувань ваших облікових записів
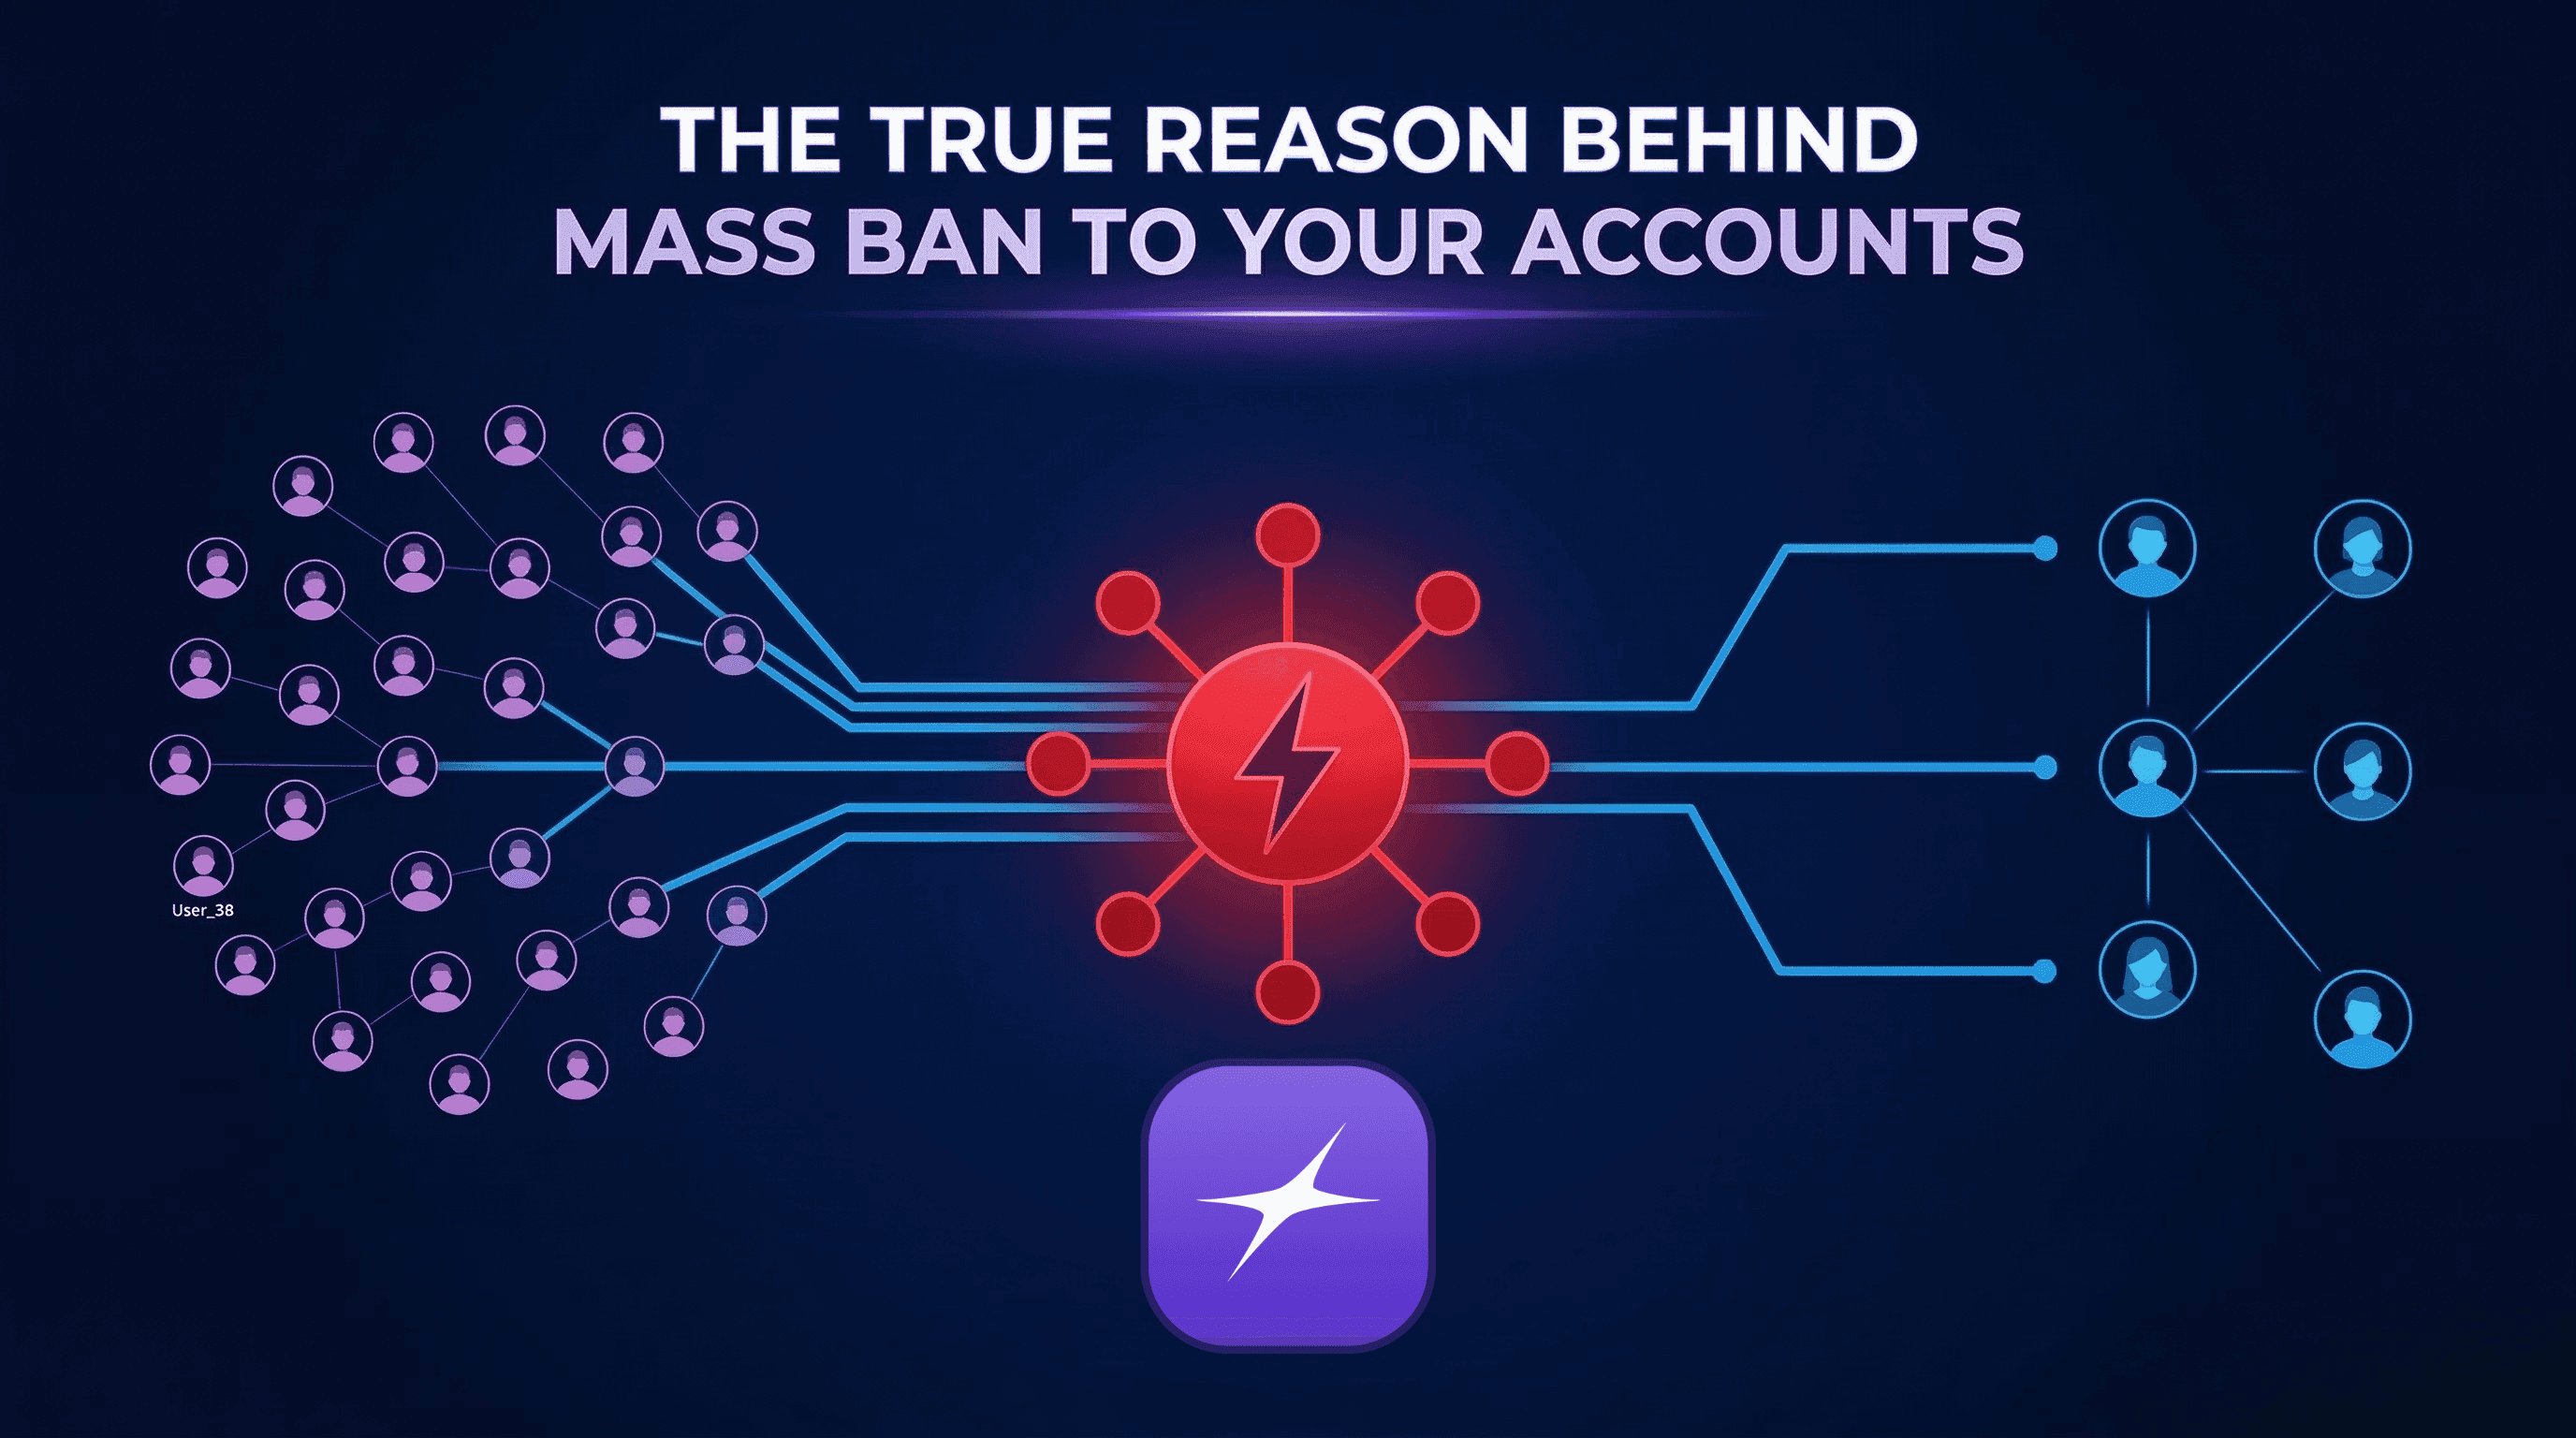
Перестаньте звинувачувати налаштування браузера в синхронізованих масових блокуваннях. Винуватець — не ваша конфігурація, а ваш Network DNA. Коли десятки ізольованих профілів падають одночасно, сучасні системи безпеки не просто позначили ваші дії — вони пов'язали всю вашу діяльність через Subnet Clustering та Trust-to-Traffic аномалії. Якщо ваш мережевий сигнал не імітує хаотичний, органічний житловий дім, ви — легка мішень для автоматизованого припинення.
Ключові висновки
- Синхронізовані масові блокування зазвичай походять з пов'язаної репутації мережі, а не з помилок браузера чи профілю.
- Subnet clustering пов'язує облікові записи, які використовують різні IP з одного вузького комерційного діапазону, розглядаючи їх як один об'єкт.
- З'єднання, які показують лише високочастотні дії управління без органічного фонового трафіку, створюють виявляються trust-to-traffic аномалії.
- Розповсюджування облікових записів по багатьом непов'язаним житловим підмережам робить кожен з них схожим на окремого домашнього користувача.
- Розігрів облікового запису потребує великого обсягу даних, що робить житловий прокси за $0,16/GB доступнішим за традиційні моделі за $10/GB.
Синхронізована «масова блокування» десятків ізольованих облікових записів — це найбільш очевидна ознака того, що репутація вашої мережі скомпрометувала вашу операцію. Коли профілі обмежуються одночасно, це рідко буває наслідком помилки у конфігурації браузера; це вказує на те, що сучасні системи безпеки пов'язали ваші облікові записи через спільний Network DNA.
Сучасні системи безпеки розставляють пріоритети на взаємозв'язок між історією поведінки мережі та діями, виконаними під час сеансу. Якщо мережевий сигнал не відповідає очікуваному шаблону стандартного користувача, вся операція позначається для перевірки.
До кінця цієї статті ви зрозумієте, як виявляти мережеві аномалії, які призводять до пов'язування облікових записів, і як подолати розрив у надійності, вирівнявши вашу технічну інфраструктуру з автентичною житловою ідентичністю.
Реальність мережевого виявлення
Коли шари безпеки виходять за межі простих чорних списків, вони шукають Subnet Clustering та Behavioral Anomalies.
Вплив Subnet Clustering: Поширена проблема виникає, коли кілька облікових записів походять з вузького діапазону IP-адрес, які належать одному комерційному провайдеру. Навіть якщо IP-адреси різні, вони поділяють одну «сусідство». Системи ідентифікують цей кластер як один об'єкт, а не як окремих користувачів, що призводить до синхронізованого припинення всіх облікових записів у цьому діапазоні.
Trust-to-Traffic аномалія: Стандартні житлові з'єднання створюють суміш фонового трафіку — потокове передавання, оновлення та звичайний перегляд сайтів. Коли мережеве з'єднання показує лише високочастотні дії управління без цього «органічного шуму», це створює статистичну аномалію, яка запускає автоматизовані обмеження.
Встановлення надійності через Subnet Diversity
«Свіжа» IP-адреса часто позбавлена задокументованої історії законної поведінки, необхідної для високозахищених середовищ. Стабільність залежить від Established Residential Reputation.
Residential DNA: Використання пулу 100M+ реальних споживацьких вузлів гарантує, що трафік розподіляється по мільйонам унікальних, некомерційних підмереж у всьому світі. Ця Subnet Diversity гарантує, що кожен обліковий запис виглядає як окремий, не пов'язаний зв'язок. Наявність органічного житлового трафіку забезпечує необхідне прикриття для технічних завдань, роблячи їх невідрізненими від рутинної активності домашнього користувача.
Масштабування операцій за $0,16/GB
Збереження довготривалості облікового запису вимагає частих взаємодій та «розігріву» для встановлення надійної історії. При традиційних моделях ціноутворення ($10/GB) виконання високошвидкісних завдань, необхідних для того, щоб виглядати як людина, часто занадто дорого для підтримання.
Економіка скритності: При $0,16/GB бар'єр вартості для високочастотної активності знімається. Це дозволяє здійснювати високообсяговий, органічний перегляд, необхідний для задоволення аудитів безпеки без виснаження операційних прибутків.
Висновок: Успіх мультиакаунтингу — це питання Believability. Якщо мережевий рівень не забезпечує достатню різноманітність підмереж або не відповідає житловим шаблонам поведінки, ізоляція профілю самостійно недостатня для запобігання синхронізованій втраті облікових записів.
Оптимальна продуктивність досягається, коли репутація мережі та ізоляція профілю працюють разом. FlashProxy інтегрується з провідними рішеннями anti-detect, такими як MultiLogin, щоб забезпечити уніфіковану, надійну ідентичність.